
دستور نيوز
تخيل أنك تعرضت لعملية اختراق رقمية، ليس لأن محترفاً قضى أسابيع في فك شفراتك، بل لأن نظاماً ذكياً استيقظ للتو، وقام بحساب ثروتك، وتحديد مدى جاذبيتك للمخترقين في ثوانٍ معدودة! لم يعد الذكاء الاصطناعي مجرد مساعد رقمي لتوليد النصوص أو الصور، بل تحول إلى “خبير مالي” يعيد هندسة الجريمة السيبرانية ببرمجية مرعبة.
في تطور يغير قواعد اللعبة الأمنية بالكامل، كشفت تقارير أمنية حديثة عن برنامج خبيث يحمل اسم “Volta AutoDoxer”، وهو سلاح سيبراني يعتمد على نماذج الذكاء الاصطناعي لتحليل البيانات المسروقة وتصنيف الضحايا بدقة مذهلة، ما يضع مستخدمي الإنترنت أمام مرحلة جديدة وأكثر خطورة من الجرائم الإلكترونية.
كيف يطيح بك “فولتا” دون أن يخترق جهازك بنفسه؟
تفاصيل ما حدث خلف الكواليس تكشف عن خدعة تقنية ذكية؛ إذ لا يعتمد برنامج “فولتا” على الذكاء الاصطناعي في عمليات القرصنة المباشرة أو سرقة المعلومات، بل يستعين بأساليب تقليدية ومألوفة لجمع البيانات من أجهزة وحسابات المستخدمين.
تبدأ الحكاية بجمع معلومات مستهدفة تشمل كلمات المرور، بيانات المتصفح، البريد الإلكتروني، تطبيقات الاتصال، البيانات المالية، معلومات خدمات التخزين السحابي، وحتى العملات المشفرة. ولا يتوقف الأمر عند هذا الحد، بل تجمع الأداة مؤشرات الموقع والعمل والحساب الرقمي لبناء ملفات تعريفية شديدة التفصيل عن الأفراد.
ذكاء اصطناعي لتقييم ثروة الضحايا
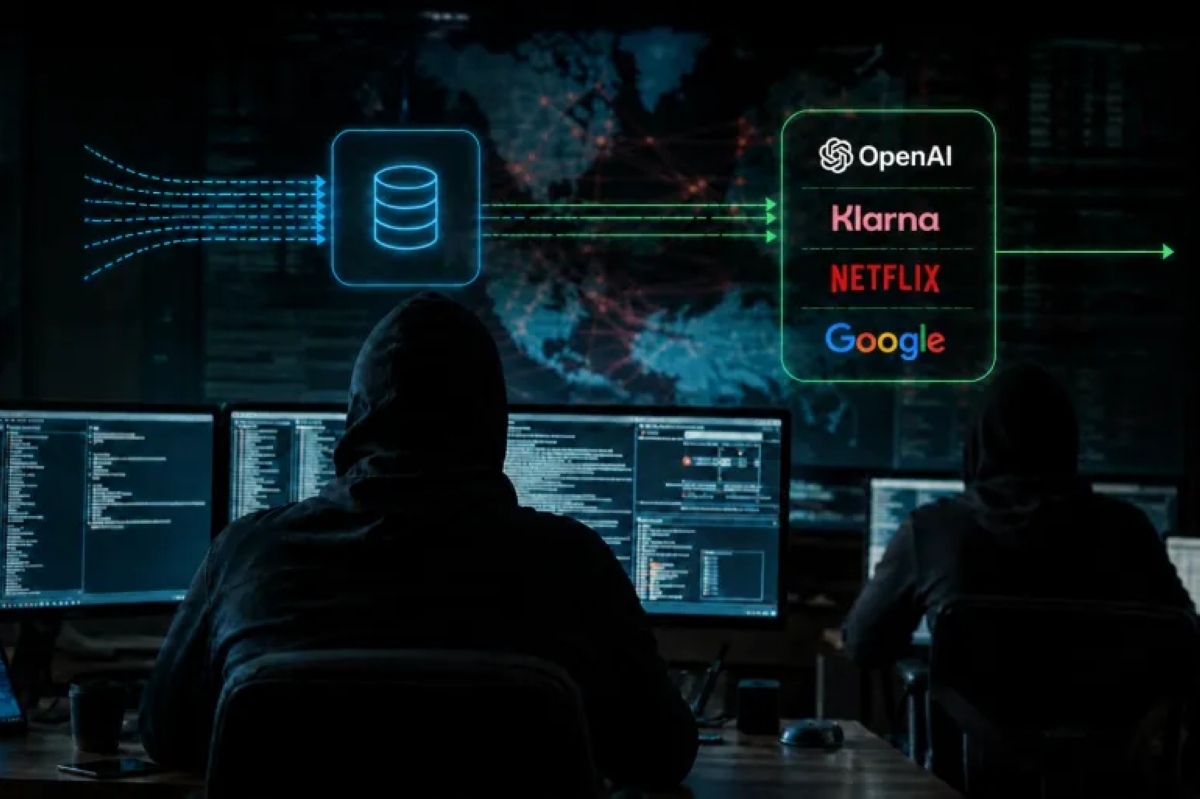
تطور لافت في القضية يكمن فيما يحدث بعد اكتمال عملية جمع البيانات؛ حيث يرتب البرنامج المعلومات وربطها ببعضها، ثم يمررها إلى نماذج الذكاء الاصطناعي عبر منصة وسيطة.
هنا تتجلى المهمة الأساسية للذكاء الاصطناعي: تحليل الملفات وتقدير القيمة المالية المحتملة للضحايا، ومدى جاذبيتهم للمهاجمين، وفق معايير صارمة يحددها مشغلو البرمجيات. ويؤكد خبراء الأمن السيبراني أن هذا الاستخدام يمثل تحولاً جذرياً؛ فالذكاء الاصطناعي لا يسرّع المهام فحسب، بل يحول جبالاً من المعلومات إلى تقييمات استراتيجية تمنح المهاجمين القدرة الفورية على تحديد أولوياتهم.
ثغرة النماذج المتعددة.. كيف تتجاوز البرمجية ضوابط الأمان؟
ما الذي كشفت عنه التحقيقات حول قدرة هذه الأداة؟ تشير التقارير إلى أن “فولتا” قادر على استخدام أكثر من نموذج ذكاء اصطناعي عند تعطل أحدها، مستفيداً من الخدمات المفتوحة التي تتيح الوصول لعدة نماذج.
هذا الواقع المزعج يثير تساؤلات كبرى حول مدى فاعلية ضوابط السلامة التي وضعتها الشركات المطورة للذكاء الاصطناعي، خصوصاً أن المهاجم لا يطلب من النموذج تنفيذ اختراق مباشر، بل يزوده بالبيانات في قالب مهمة تحليلية بحتة، مما يجعل رصد النوايا الخبيثة أمراً شديد الصعوبة.
خطر متصاعد يهدد الجميع.. هجمات انتقائية ومجموعات مبتدئة
تكمن خطورة “فولتا” الحقيقية في قدرته على جعل استهداف الأشخاص أكثر انتقائية وذكاءً، عبر ربط التفاصيل الشخصية بالملفات المالية. والأخطر من ذلك هو تقليصه للحواجز التقنية أمام المجموعات الأقل خبرة في عالم الجريمة، مزوداً إياهم بتحليل منهجي يسهل عليهم اصطياد الأهداف الأكثر قابلية للاستغلال.
ويحذر الخبراء من أن انتشار أدوات مماثلة تجارياً سيضاعف من كفاءة حملات التصيد والاحتيال، ويجعل التمييز بين الهجمات العشوائية والاستهداف الشخصي الدقيق شبه مستحيل.
طوق نجاة: كيف تحمي نفسك وحساباتك من فخاخ الذكاء الاصطناعي؟
في ظل هذا المشهد المعقد، شدد خبراء الأمن السيبراني على ضرورة اتخاذ خطوات استباقية صارمة لحماية البيانات، وتضمنت التوصيات:
- تحديث أنظمة الأمان باستمرار.
- تفعيل خاصية المصادقة متعددة العوامل.
- الامتناع التام عن إعادة استخدام كلمات المرور عبر الحسابات المختلفة.
- مراجعة أذونات التطبيقات والحسابات بانتظام دوري.
- الحذر الشديد ومراقبة الرسائل والروابط المشبوهة، حيث تُستغل البيانات المسروقة لاحقاً لصياغة خدع احتيالية بالغة الإقناع.
تظل حماية الحسابات والبيانات مسؤولية مشتركة تتطلب أقصى درجات اليقظة من المستخدمين، جنباً إلى جنب مع التطوير المستمر لأدوات المراقبة والاستجابة من جانب المؤسسات والشركات الأمنية.